La seguridad que te deja por fuera
A mí nadie me robó nada. Y, sin embargo, un día me quedé sin mi cuenta. Así, de la nada. Lo digo porque uno siempre imagina la “seguridad digital” como un tipo encapuchado, una estafa, un malware, una vaina de película. Pero la vez que más indefenso me sentí fue por algo supuestamente correcto: la verificación en dos pasos.
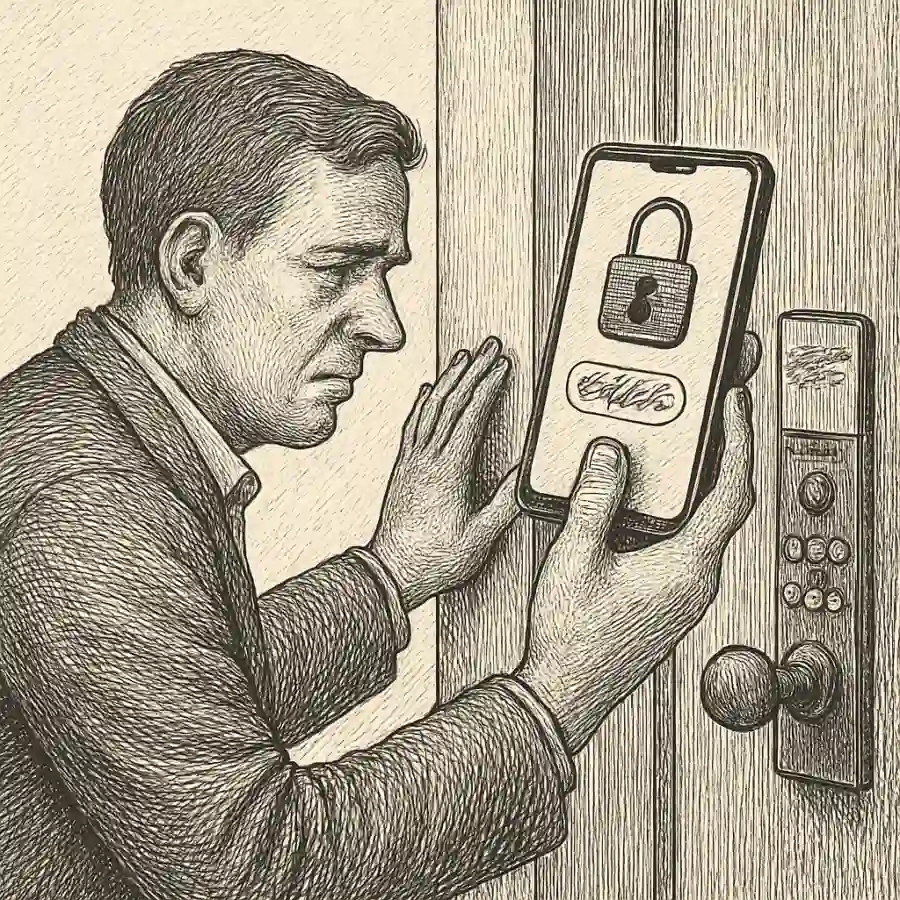
Me había puesto serio con eso, ¿ves? Contraseñas largas, nada de repetir, y el 2FA activado “para estar tranquilo”. Todo bien, hasta que un jueves se me dañó el teléfono. Pantalla negra. Fin. Yo respiré, dije “tranquilo, pana, esto se resuelve”. Compré otro equipo, metí mi chip… y resulta que ese día no agarraba señal. Luego sí agarró, pero el banco me pedía un código que llegaba por SMS… que no llegaba. Después intenté con una app y me pidió el código de una app de autenticación… que estaba en el teléfono muerto.
Y ahí fue cuando entendí algo que no te dicen en los tutoriales: la seguridad también depende del mundo real. De que tengas batería, señal, un número estable, un dispositivo vivo. Si esas piezas fallan, la seguridad deja de ser “protección” y se vuelve un candado sin llave.
Lo más ladilla es la parte emocional. Porque el cerebro entra en modo pánico: “¿y si nunca recupero esto?”, “¿y si ahí tengo fotos?”, “¿y si ahí está el acceso del trabajo?”. Es ridículo y no es ridículo. Ridículo porque es “solo una cuenta”. No ridículo porque, hoy en día, una cuenta es tu entrada a media vida: pagos, mensajes, contactos, recuerdos, trámites.
Yo llamé al soporte, hice filas virtuales, me pidieron datos, me mandaron enlaces, “espere 24 horas”. Y uno, que se puso la seguridad para dormir mejor, termina desvelado. Lo peor es que, en ese proceso, te sientes culpable. Como si perder acceso fuera una falta moral: “debiste tener respaldo”, “debiste prever”, “debiste”. Ajá, pero ¿hasta dónde? ¿Tengo que vivir con un plan B para cada cosa, como si fuera un piloto?
No estoy diciendo que el 2FA sea malo. Al contrario: sé que evita tragedias. Pero me quedó una idea medio incómoda: cuando diseñamos seguridad, pensamos mucho en el atacante… y poquito en el usuario agotado, distraído, con mala conexión, con teléfonos que se rompen, con números que cambian. La seguridad “perfecta” que no contempla fallas humanas termina castigando al humano correcto.
Desde entonces hice algo más humilde: no buscar la seguridad máxima, sino una seguridad que no me abandone. Guardé códigos de recuperación en un lugar físico (sí, papel), activé opciones alternativas que no dependan solo del SMS, y me prometí una regla: si la seguridad me obliga a vivir en tensión permanente, entonces no es seguridad; es otra forma de miedo, pero con contraseña.
Capaz no es una gran revelación. Pero a mí me cambió la mirada: a veces el enemigo no es el hacker. A veces el enemigo es un sistema tan “seguro” que se olvida de que la vida se cae… y uno se cae con ella.
Contexto editorial
Opinión o reflexión
Expresa una interpretación, valoración o perspectiva personal.
Esta clasificación editorial ha sido realizada con ayuda de IA. Describe el tipo de contenido; no verifica ni avala sus afirmaciones.
Filtros
Análisis de la publicación
La seguridad digital no solo se construye contra ataques externos, sino también considerando las fallas cotidianas del mundo real: un teléfono roto, falta de señal o códigos inaccesibles pueden dejarte fuera de tus propias cuentas. Una seguridad que ignora las limitaciones humanas puede convertirse en una prisión emocional, y se requiere un enfoque práctico que priorice la confianza y la accesibilidad del usuario.
La experiencia expone cómo, pese a aplicar buenas prácticas como la verificación en dos pasos (2FA), la persona perdió acceso a su cuenta debido a problemas técnicos externos, como la rotura del teléfono y falta de señal para recibir códigos. Esto revela una desconexión entre la seguridad concebida para detener ataques y la realidad del usuario, que enfrenta obstáculos cotidianos que pueden hacer la protección inaccesible. Surgen sentimientos de culpa y ansiedad, cuestionando si una seguridad demasiado estricta termina perjudicando a quienes la usan. Se propone un equilibrio mediante el uso de códigos de recuperación físicos y alternativas que no dependan exclusivamente de la tecnología, para que la seguridad no genere temor constante sino confianza práctica.
Fragmentos literales destacables
“la seguridad también depende del mundo real. De que tengas batería, señal, un número estable, un dispositivo vivo.”“un sistema tan “seguro” que se olvida de que la vida se cae… y uno se cae con ella.” La seguridad digital tradicionalmente prioriza la defensa contra atacantes externos, concentrándose en herramientas como la verificación en dos pasos. Sin embargo, esta visión puede subestimar la fragilidad del contexto humano y tecnológico en que se usa: dispositivos pueden fallar, señales de red pueden ser inestables y usuarios pueden enfrentar situaciones imprevistas que bloquean su acceso legítimo.
Una seguridad efectiva debe integrarse con esta realidad y no actuar como un castigo al usuario correcto. La dependencia absoluta de medios digitales para autorización, sin opciones de respaldo tangibles o diversificadas, puede llevar a estados prolongados de ansiedad y bloqueos emocionales, evidenciando un límite importante del paradigma actual.
Este planteamiento invita a repensar el diseño y la implementación de sistemas de seguridad incorporando la usabilidad y la experiencia real del usuario como elementos centrales. Un sistema que solo contempla el riesgo externo pero no la vulnerabilidad interna falla en su propósito fundamental: proteger sin paralizar.
Por tanto, la pregunta clave es cómo equilibrar la fortaleza ante ataques y la flexibilidad necesaria para usuarios enfrentando problemas cotidianos. La adopción de mecanismos que permitan recuperar el acceso con alternativas físicas o redundancias menos tecnológicas puede ser una vía para humanizar la seguridad digital y evitar que esta se convierta en una fuente de temor y frustración constantes.
Pensamiento colectivo
Esta publicación aparece relacionada con un análisis de Pensamiento colectivo. Ver análisis.
Información sobre esta publicación
Algunos textos de Mentes Propias se publican de forma anónima. Estos textos pueden proceder de envíos de los usuarios o de contenidos editoriales propios de Mentes Propias.
Mentes Propias puede utilizar IA y otros sistemas automatizados para moderar, organizar, resumir, generar metadatos, analizar la composición del texto, crear imágenes, producir audio y preparar elementos de presentación o difusión. Estos procesos pueden cometer errores.
Algunos contenidos editoriales propios de Mentes Propias pueden ser creados o asistidos mediante herramientas de inteligencia artificial. Estos contenidos se publican con finalidad editorial o de dinamización y, como cualquier otro contenido de la web, deben leerse como piezas de reflexión, no como testimonios reales garantizados ni como información verificada.
El contenido de Mentes Propias no constituye información verificada ni consejo médico, psicológico, legal, financiero, técnico o profesional. Mentes Propias no confirma necesariamente los hechos, no garantiza la exactitud del contenido y no tiene por qué compartir las opiniones publicadas.
Si preparas o compartes un fragmento de esta publicación, revisa antes el contenido, el contexto y las posibles citas, atribuciones o referencias a terceros. Mentes Propias facilita técnicamente la creación de fragmentos, pero cada persona es responsable del uso que haga del material fuera de la web.
Si detectas un problema legal, una atribución incorrecta, plagio, datos personales indebidos, contenido peligroso o cualquier infracción de las condiciones de uso, puedes utilizar el enlace de denuncia de la publicación o contactar con Mentes Propias.